
27 октября 2026 года в Новосибирске состоится 16‑я специализированная конференция «Передовые Технологии Автоматизации. ПТА — Новосибирск 2026».
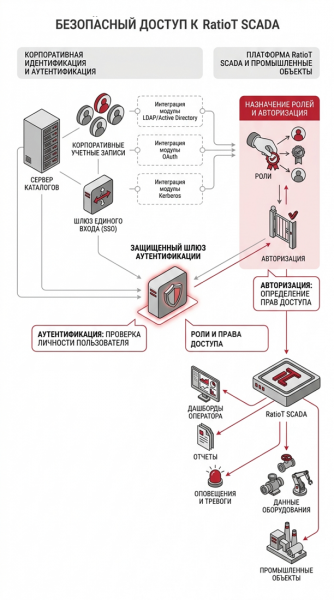
Вы здесьБезопасность и контроль доступа в RatioT SCADA: как выстроить управляемую работу с промышленными данными В сфере промышленных SCADA-решений вопрос безопасности давно вышел за рамки выбора безопасного пароля. Когда в системе работают операторы, инженеры, сервисные специалисты, администраторы, руководители и внешние пользователи, важно не только ограничить возможность входа в систему, но и грамотно выстроить доступы к данным, действиям и интерфейсам (Рис. 1). Именно поэтому зрелая SCADA-система должна обеспечивать не только сбор и визуализацию информации, но и управляемую модель безопасности. В RatioT SCADA от ДКС этим вопросам уделено отдельное внимание.
Рис. 1 – Разграничение прав доступа к SCADA-системе в зависимости от роли пользователя Почему разграничение доступа критично для промышленных систем? Чем шире система, тем выше риск хаоса в доступах. Если не настроить понятную логику прав, возможны две крайности - либо система становится слишком открытой, либо пользователи не получают нужные им данные и функции. И плохи оба этих сценария. В первом случае возрастает риск ошибок, несанкционированных действий, нарушений внутренних регламентов. Во втором — страдает эффективность эксплуатации, усложняется обучение и возрастает нагрузка на службу поддержки. Поэтому современным SCADA-системам нужна не просто защита на входе, а полноценная модель, которая отвечает на четыре вопроса: · Кто входит в систему? · Что он может видеть? · Что он может изменять? · К каким объектам и интерфейсам он имеет доступ? То есть безопасность в зрелой SCADA-системе — это не только защита, но и управляемость эксплуатации. Как обеспечить безопасность?Для большинства промышленных проектов наиболее практичный способ управления доступом — ролевая модель, когда возможности определяются ролью пользователя. Например: · оператор работает с текущим состоянием, тревогами и операторскими панелями; · инженер получает доступ к более глубоким параметрам и диагностике; · администратор управляет пользователями и политикой доступа; · сервисная служба видит нужные ей технические данные; · клиент или владелец объекта работает только со своими объектами и отчётами. Такой подход помогает масштабировать систему без бесконечной ручной настройки под каждого нового пользователя. Возможности RatioT SCADA RatioT SCADA от ДКС позволяет гибко настраивать систему, благодаря широкому встроенному набору механизмов для контроля доступа. Система позволяет: · управлять учётными записями пользователей; · настраивать уровни прав доступа и разграничивать доступы к объектам и ресурсам – в том числе, на основе ролей; · обеспечить наследование прав; · создавать таблицы прав доступа; · прописать последовательность аутентификации и авторизации; · настроить управление пользовательским интерфейсом с учётом прав. Кроме того, у RatioT SCADA есть возможность использовать внешнюю аутентификации при работе с продуктом через LDAP / Active Directory, OAuth и Kerberos (Рис. 2). Для корпоративной и промышленной среды это серьёзное преимущество. Оно позволяет встроить SCADA в уже существующий ИТ-контур, а не разворачивать отдельную изолированную схему управления доступом. Другими словами, прикладной проект, разработанный на RatioT SCADA, проще администрировать, у него выше соответствие корпоративным политикам безопасности, и он обеспечивает удобство сопровождения пользователей. Важно и то, что при наличии обозначенных выше функциональных возможностей проекты, реализованные на базе RatioT SCADA, будут четче соответствовать внутренним требованиям, легче и быстрее проходить согласования со стороны ИТ-департамента и отдела информационной безопасности заказчика.
Рис. 2 – Возможности безопасного доступа к RatioT SCADA Что это даёт? RatioT SCADA даёт не только инструменты мониторинга и визуализации, но и полноценную основу для контролируемой работы с промышленными данными. Управление доступами пользователей, права на основе ролей, разграничение по объектам и поддержка LDAP, OAuth и Kerberos означает, что систему можно использовать в серьёзных и масштабных сценариях и без постоянных компромиссов между безопасностью и удобством. Это делает платформу RatioT SCADA от ДКС особенно актуальной для проектов, где важны безопасность, масштабируемость и встраиваемость в корпоративную ИТ-среду. Для заказчиков, интеграторов и OEM-производителей это означает одно - система может расти вместе с проектом, не превращая управление доступом в постоянную проблему. Хотите оценить, насколько RatioT SCADA подходит именно вам?
Компания: |
Поиск по сайту Контакты125040, Москва, Ленинградский проспект, д. 15, стр. 20
+7 (495) 777-77-79
Контекстная рекламаОМП воздушных ЛЭП
Передовые решения для мониторинга ЛЭП 6-35 кВ. Определение места и типа КЗ, дистанционная передача данных. Работа в условиях Крайнего Севера. Возможность тестирования до 12 месяцев.
erid: 2VfnxwytZgt
Реклама. ООО "ДС-ИНЖИНИРИНГ". ИНН 7813413840
АО «Тульский завод трансформаторов»
Завод производит тороидальные тр-ры до 7 кВА, дроссели, однофазные и трехфазные трансформаторы мощностью от 5 до 100кВА.
Шинопровод нового поколения СОЭМИ
Энергоэффективный шинопровод до 7500 А, соответствующий мировым стандартам качества.
Быстрый монтаж кабельных трасс
Кабельные лотки, комплектные фасонные изделия и аксессуары для легкого монтажа трасс различной конфигурации https://km1.ru/catalog/lotok_plus/ Качество и Свет - более 100 000 товаров
Официальный представитель ведущих Российских и мировых производителей и поставщиков. Оптом и в розницу.
Свежий номерРассылкаПодпишитесь на нашу бесплатную рассылку! Новости выставок27 октября 2026 года в Новосибирске состоится 16‑я специализированная конференция «Передовые Технологии Автоматизации. ПТА — Новосибирск 2026». В рамках деловой программы выставки состоится масштабный Межотраслевой форум, который объединит представителей федеральных и региональных органов исполнительной власти, ведущих производителей электроники, разработчиков, отраслевых объединений и экспертного сообщества. С 30 сентября по 2 октября 2026 года в Алматы состоялась 30-я Казахстанская международная выставка и конференция «Нефть и Газ» — KIOGE 2026. Тема секции - особенности освещения мест отдыха и туризма: парков, набережных туристических городов, территорий санаториев, пансионатов, гостиниц, домов отдыха. В рамках конференции ежегодно проходит специализированная выставка, которая предоставляет уникальную возможность для встречи и общения производителей с потребителями смазочных материалов. Не пропустите крупнейшее мероприятие отрасли! |
|
© «Рынок Электротехники», журнал 2005 - 2026 127018, г. Москва, ул. Полковая, д. 3, стр. 6, оф. 305 Тел.: (495) 540-52-76 e-mail: reklama@marketelectro.ru За содержание новостей, объявлений и комментариев, размещенных пользователями сайта, редакция журнала ответственности не несет. Вся информация носит справочный характер и не является публичной оффертой. Пользовательское соглашение Новости литературы |
|